Trois Trezor piégés, 80 % des revendeurs coupés : la sécurité du bitcoin commence au comptoir
Trezor a trouvé un mouchard dans trois Safe 5 vendus par un ancien revendeur et coupé 80 % de son réseau de distribution. L'implant volait les phrases de récupération sans toucher à l'appareil. Un correctif est sorti le 11 novembre, mais il ne sauve pas une sauvegarde déjà capturée. Pour les Tunisiens qui achètent leurs portefeuilles par des circuits parallèles, l'alerte est sérieuse.
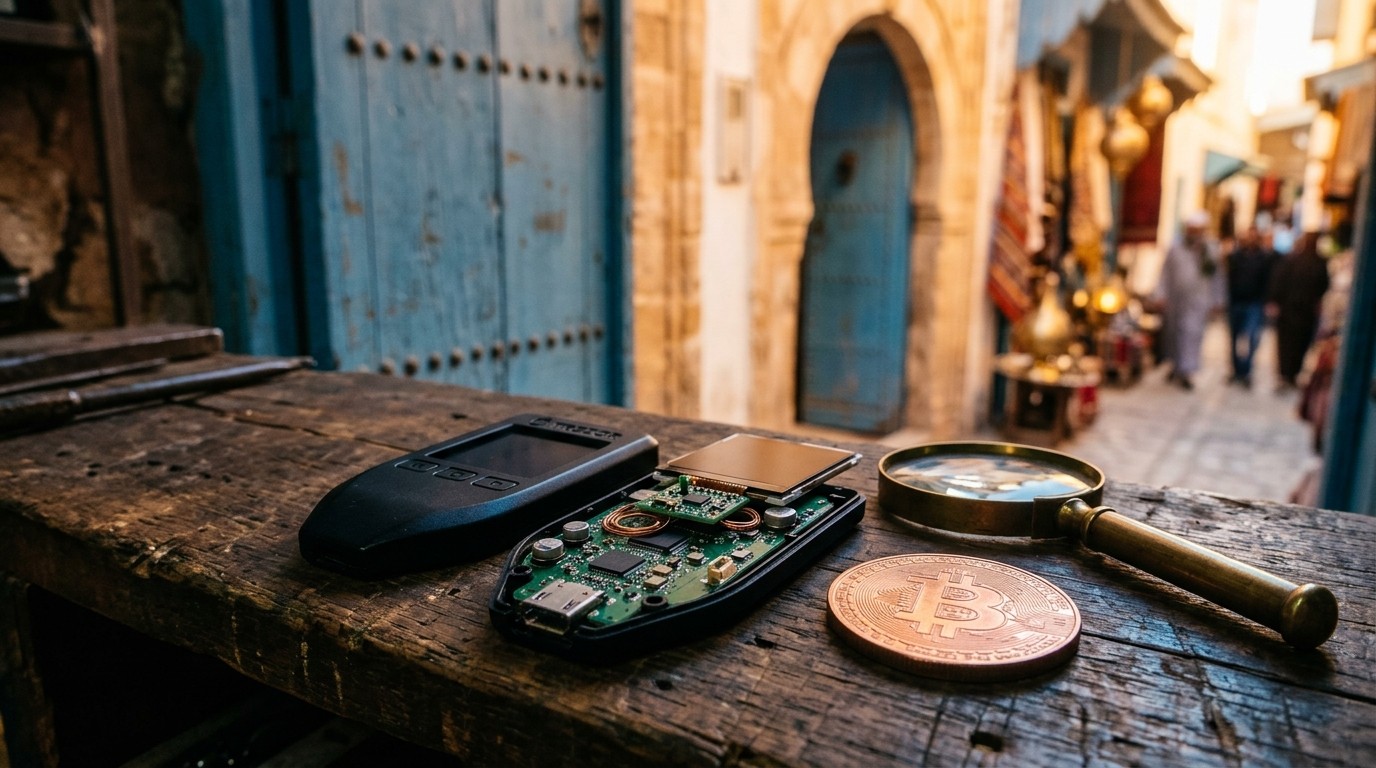
Trois portefeuilles Trezor Safe 5 piégés, 48 acheteurs inquiets et 80 % du réseau de revendeurs supprimé : le fabricant tchèque de portefeuilles matériels a publié le 12 novembre 2026 les conclusions de son enquête sur CryptoBilis, un ancien revendeur agréé. À l'intérieur de trois appareils vendus entre le 20 août et le 23 septembre 2026, ses équipes ont trouvé une petite carte électronique de trop, glissée entre la carte mère et l'écran.
Cette carte n'a qu'une fonction : écouter. Selon Trezor, elle copie tout ce qui s'affiche à l'écran, reconnaît les mots de la phrase de récupération au moment où ils apparaissent, les chiffre puis les envoie par le réseau mobile vers un serveur contrôlé par l'attaquant. Si la connexion échoue, elle garde les données et réessaie plus tard.
Autrement dit, le coffre-fort n'a pas été forcé. On a simplement installé un mouchard dans le mur, juste derrière la serrure.
Un mouchard qui ne touche à rien
Le détail technique est important, car il explique pourquoi l'attaque est si sournoise. D'après Trezor, l'implant ne modifie ni l'appareil, ni le micrologiciel, ni la puce sécurisée (le « Secure Element »). Le portefeuille fonctionne normalement, affiche les bons écrans, signe les bonnes transactions. Rien ne trahit la présence de l'intrus.
Le moment critique est celui où l'utilisateur crée sa sauvegarde ou restaure un portefeuille. Les douze ou vingt-quatre mots s'affichent, l'implant les capte. Il fait de même lors de la saisie d'une « passphrase », cette couche de protection supplémentaire que beaucoup croyaient à l'abri. Avec ces mots, n'importe qui peut reconstituer le portefeuille ailleurs et vider les bitcoins, sans jamais avoir eu l'appareil en main.
Trezor précise que le dispositif fonctionne comme les implants déjà découverts dans des appareils Ledger vendus par le même revendeur, simplement adapté à l'écran du Safe 5. Le fabricant indique que Ledger avait commencé à enquêter dès le 9 octobre sur des pertes de fonds chez des clients de CryptoBilis, et que Trezor avait retiré ce revendeur de son réseau le jour même.
La riposte : un correctif et un grand ménage
La réponse de Trezor tient en deux gestes. D'abord, le micrologiciel 2.13.1, publié le 11 novembre 2026, contient une protection qui empêche les implants identifiés jusqu'ici de capturer quoi que ce soit sur les appareils mis à jour. Ensuite, le réseau de revendeurs a été réduit d'environ 80 %.
Ce second chiffre est le plus parlant. Trezor reconnaît que les partenaires écartés « étaient dignes de confiance et ne représentaient aucune menace immédiate ». Ils ne répondaient simplement pas aux nouvelles règles, plus strictes, sur l'approvisionnement, le stockage et l'accès aux appareils. Le fabricant préfère désormais un circuit court : il recommande d'acheter les futurs appareils directement sur son site officiel.
Le bilan humain reste, pour l'instant, rassurant. Sur les 48 acheteurs de CryptoBilis qui se sont manifestés, trois appareils piégés ont été identifiés, dont deux à partir de simples photos de l'intérieur envoyées par leurs propriétaires. Aucun client n'a signalé de perte de fonds à Trezor, et aucun implant n'a été trouvé chez les autres revendeurs régionaux ni dans les autres modèles de la marque.
Mais le correctif a une limite que Trezor écrit noir sur blanc : il ne peut pas protéger une sauvegarde déjà capturée avant son installation. D'où une consigne inchangée pour tous les clients de CryptoBilis : transférer les fonds vers un nouveau portefeuille, avec une nouvelle phrase de récupération. Tout acheteur passé par ce revendeur depuis mars 2026 peut obtenir un appareil de remplacement.
Pourquoi la médina devrait s'en inquiéter
CryptoBilis vendait surtout en Asie du Sud-Est, via ses boutiques sur des places de marché en ligne et en direct. On pourrait donc ranger l'affaire dans la case des faits divers lointains. Ce serait passer à côté de la leçon, qui concerne directement les Tunisiens détenteurs de bitcoins.
Ici, il n'existe aucun circuit officiel pour acheter un portefeuille matériel. Commander directement chez le fabricant suppose de payer en devises par carte internationale, ce que la réglementation des changes rend compliqué pour la plupart des résidents. Résultat : on achète comme on peut. Une annonce sur un groupe Facebook, un appareil rapporté dans la valise d'un cousin de la diaspora, un modèle « neuf » proposé à prix cassé sur une plateforme étrangère.
C'est exactement le genre de chaîne d'approvisionnement longue et opaque que Trezor vient de juger trop risquée pour ses propres partenaires agréés. Si un revendeur officiel a pu livrer des appareils piégés, que dire d'un intermédiaire anonyme dont on ignore tout ?
Il faut aussi rappeler le cadre. En Tunisie, les cryptoactifs ne sont pas autorisés comme moyen de paiement, et la réglementation des changes encadre strictement les avoirs des résidents à l'étranger. Celui qui détient du bitcoin le fait donc souvent dans une zone grise, sans recours possible en cas de vol. Quand les mots de récupération partent vers un serveur inconnu, il n'y a ni banque à appeler, ni plainte facile à déposer.
Ce n'est pas la fin de l'auto-garde, mais la fin de la naïveté
Faut-il en conclure que les portefeuilles matériels ne servent à rien ? Non. L'attaque ne casse pas la cryptographie de Bitcoin ni la puce sécurisée de l'appareil. Elle exploite le maillon le plus humain de la chaîne : la confiance accordée à un vendeur. Un portefeuille matériel acheté à la source reste l'une des meilleures protections pour qui garde lui-même ses bitcoins.
Les consignes de Trezor dessinent d'ailleurs une hygiène simple, valable à Tunis comme à Jakarta :
- acheter, autant que possible, directement auprès du fabricant ;
- mettre à jour le micrologiciel dès qu'une version de sécurité sort ;
- en cas de doute sur l'origine d'un appareil, ne pas l'initialiser et contacter le support officiel ;
- ne jamais communiquer sa phrase de récupération : Trezor rappelle qu'il ne la demandera jamais ;
- se méfier des faux messages « de sécurité » qui exploitent l'affaire, par courriel, courrier ou téléphone.
Le fabricant déconseille aussi de « vérifier » soi-même un appareil en le pesant ou en l'ouvrant : une différence de poids peut avoir d'autres causes, et un boîtier ouvert ne prouve rien.
La sécurité commence au comptoir
L'affaire CryptoBilis renverse une idée reçue chère aux bitcoineurs : on croyait que le danger venait d'en ligne, des plateformes piratées et des liens piégés. Il peut aussi arriver dans une boîte scellée, livrée par la poste.
Pour la Tunisie, le message est double. Aux particuliers, il rappelle que l'économie réalisée en achetant un portefeuille d'occasion ou de provenance douteuse peut coûter l'intégralité de l'épargne qu'il est censé protéger. Aux autorités, il montre qu'un marché laissé dans l'ombre ne disparaît pas : il se fournit simplement par les chemins les moins sûrs.
Dans la médina, on dit qu'on juge un marchand à sa balance. Pour le bitcoin, on le juge désormais à la boîte qu'il vous tend.
À lire aussi

14 725 bitcoins changent de gardien : VanEck congédie Gemini, la garde se resserre sur Coinbase
VanEck met fin à ses contrats de garde et de compensation avec Gemini pour son ETF bitcoin, qui détenait 14 725 BTC fin septembre. Dès février 2027, Coinbase Custody restera le seul gardien nommé. Un dépôt SEC sans drame, mais qui rappelle une règle d'or du bitcoin : tout dépend de qui tient les clés.
74,8 M$ à payer, zéro bitcoin en caisse : Hyperscale Data parie sa survie sur le loyer de l'IA
Hyperscale Data doit encore payer 74,8 M$ pour son centre IA du Michigan, avec 17,3 M$ en caisse et plus un seul bitcoin. Son rapport déposé le 18 novembre auprès de la SEC évoque un « doute substantiel » sur la continuité de l'activité. Tout repose sur un contrat IA qui pourrait valoir 1,2 milliard de dollars. Pour la Tunisie, c'est une leçon sur les trésoreries en bitcoin et sur le prix réel d'un data center.
27 000 colis Trezor sous la loupe : le coffre tient, c'est l'adresse qui fuit
Environ 27 000 commandes Trezor ont fuité chez Skladon, un transporteur partenaire, avec noms, téléphones et adresses. Aucune phrase de récupération n'est touchée, mais le fichier dit qui détient un coffre à bitcoins. Trezor raccourcit la conservation des données et pousse le retrait anonyme. Pour les détenteurs tunisiens, la sécurité commence au point de livraison.
154 bitcoins achetés dans la tempête : Twenty One fait son marché pendant que le souk panique
Twenty One Capital a acheté 154,32 BTC pour 10 M$ le 16 novembre, à 64 801 $ l'unité, portant sa réserve à 43 668 BTC. C'est son premier achat de 2026, réalisé après la chute du week-end. Son coût moyen reste pourtant proche de 84 900 $, et près de 37 % du stock est nanti. Décryptage depuis la médina.
Commentaires (0)
Vous devez être connecté pour commenter
Soyez le premier à commenter cet article !