0,162 BTC et des mineurs détournés : l'IA s'invite dans le piratage des fermes Bitcoin
Des mineurs Bitcoin pilotés par l'outil Commander de Luxor ont été détournés le 14 novembre, offrant 0,162 BTC à un inconnu via le pool OCEAN. Luxor dit avoir corrigé la faille en deux heures et promet d'indemniser une douzaine de comptes. Son patron évoque une attaque assistée par l'IA. Le protocole a tenu, mais les outils qui l'entourent restent la porte d'entrée.
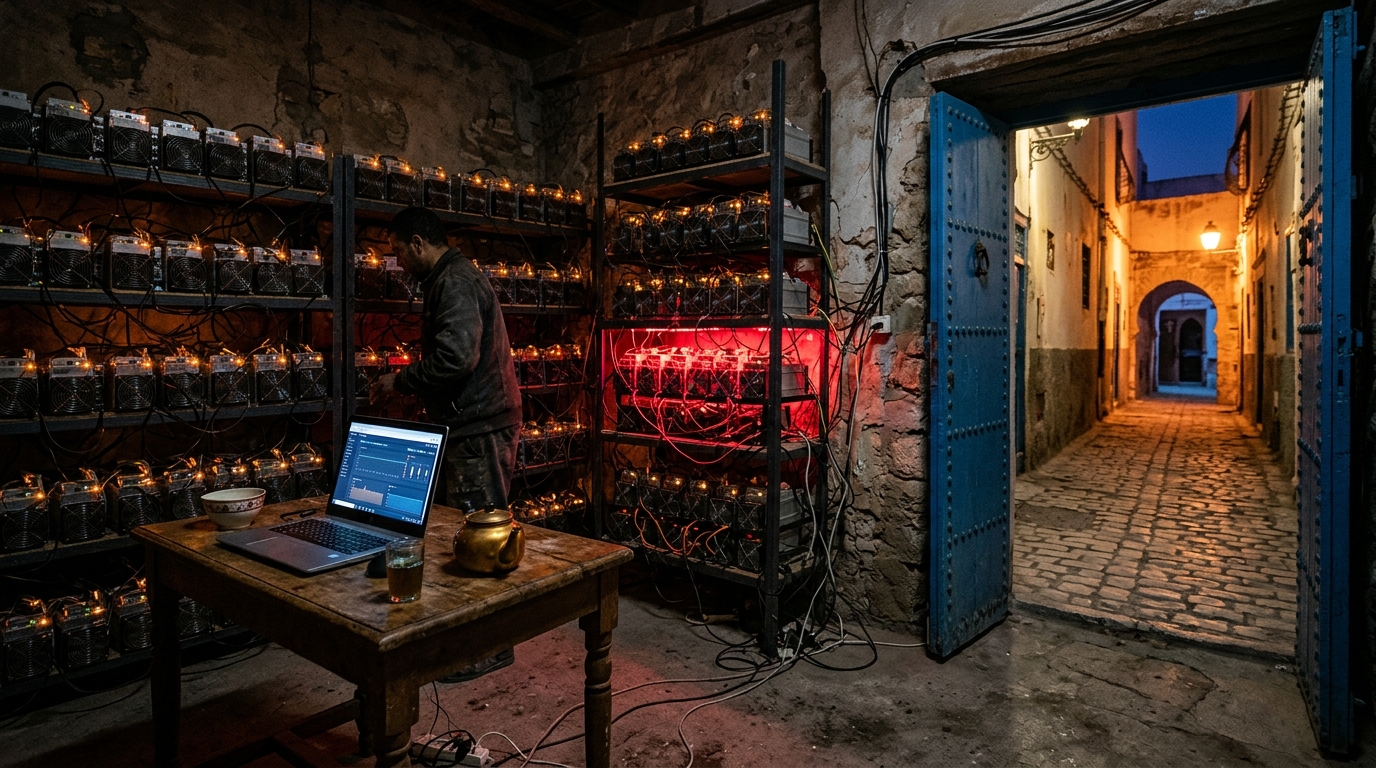
Entre le samedi 14 et le dimanche 15 novembre 2026, des machines de minage Bitcoin gérées via Commander, l'outil de pilotage de flotte de l'entreprise américaine Luxor, ont été reconfigurées à l'insu de leurs propriétaires pour miner au profit d'un inconnu. Bilan visible sur la blockchain : deux versements totalisant 0,16202083 BTC, reçus dans les blocs 975 995 et 976 029, sur une adresse que personne n'a encore réclamée. Luxor affirme avoir corrigé la faille en deux heures et promet d'indemniser intégralement les clients touchés.
Ce qui s'est passé : un changement de pool, pas un vol de bitcoins
Dans le minage, une machine ne garde pas ce qu'elle trouve : elle envoie son travail à un « pool », une coopérative qui regroupe la puissance de milliers d'appareils et redistribue les gains. Changer de pool, c'est donc changer de bénéficiaire. Et c'est exactement ce qu'ont fait les attaquants.
Commander sert justement à cela, en temps normal. Selon la documentation de Luxor, sa fonction « Change Pool Settings » modifie en une seule opération l'adresse du pool, le nom de travailleur et le mot de passe de toutes les machines sélectionnées, et l'outil est présenté comme adapté à des centaines ou des milliers de mineurs à la fois. Un levier formidable pour un exploitant. Un levier tout aussi formidable pour un intrus.
La destination choisie était OCEAN, un pool qui ne demande aucune inscription. Sa page d'accueil l'explique noir sur blanc : il suffit d'entrer son adresse Bitcoin comme nom d'utilisateur et « x » comme mot de passe. Pas de compte, pas de pièce d'identité, pas de vérification. Pour un pirate, c'est la porte la plus discrète de la médina : on entre, on travaille, on est payé.
Point important : aucun bitcoin n'a été retiré des portefeuilles des victimes. Ce qui a été volé, c'est du temps de calcul, donc de l'électricité payée par les exploitants et transformée en revenus pour quelqu'un d'autre.
Ce que montre la blockchain, transaction par transaction
L'adresse liée à l'incident, bc1qphukp9rjfc4rcej7erpm9ae20xmtspw8pcddrr, est publique et consultable sur mempool.space. Elle a reçu exactement deux paiements, tous deux inscrits dans les transactions « coinbase », c'est-à-dire la toute première transaction d'un bloc, celle qui crée les nouveaux bitcoins :
- Bloc 975 995, miné par OCEAN le 15 novembre à 17 h 22 UTC : 0,08088977 BTC, soit environ 2,58 % de la récompense totale du bloc (3,1319 BTC).
- Bloc 976 029, miné par OCEAN le 15 novembre à 22 h 54 UTC : 0,08113106 BTC.
Total : 0,16202083 BTC. Les fonds n'avaient pas bougé au moment où nous écrivons. Les premières alertes, relayées par un hébergeur de mineurs, avaient pourtant affirmé que l'attaquant n'avait rien gagné. La chaîne dit le contraire, et la chaîne ne fait pas de communication.
Pour donner l'échelle, mempool.space estime la puissance totale du réseau à environ 931 EH/s, et celle d'OCEAN à environ 14,9 EH/s, avec 42 blocs trouvés sur la dernière semaine. Les premières estimations circulant sur les réseaux sociaux évoquaient des dizaines de milliers de machines détournées ; Luxor n'a confirmé ni le nombre de machines ni la puissance concernée.
La version de Luxor : « un peu plus d'une douzaine » de comptes
Dans un message publié le 15 novembre, Luxor indique avoir détecté samedi des redirections non autorisées de puissance de calcul via Commander. Selon l'entreprise, son équipe d'astreinte a corrigé la vulnérabilité en moins de deux heures, puis a commencé à remettre les machines sur leurs pools d'origine. L'incident aurait touché « un peu plus d'une douzaine » de comptes clients, sans fuite de données. Luxor assure que ses autres services, dont son pool et son firmware LuxOS, n'ont pas été affectés, et s'engage à compenser intégralement la puissance détournée.
Son directeur général, Nick Hansen, est allé plus loin. Il a parlé d'un vecteur d'attaque « sophistiqué, rendu possible par l'IA », sans en préciser la nature, et a affirmé que toute entreprise crypto d'envergure est aujourd'hui « inondée » d'attaques assistées par l'IA. Luxor dit avoir acheté ses propres GPU pour faire tourner des modèles ouverts à des fins de sécurité, afin de chercher ses failles avant les autres. Un post-mortem détaillé a été promis : c'est lui qui dira si l'IA a vraiment joué le rôle central qu'on lui prête.
Et pour la Tunisie, concrètement ?
Rappelons d'abord le cadre : en Tunisie, les cryptomonnaies ne sont pas reconnues comme moyen de paiement, et la réglementation des changes de la Banque centrale encadre strictement la détention d'actifs à l'étranger. Le minage industriel n'existe pas officiellement sur le territoire. Mais l'histoire concerne pourtant trois publics bien réels.
- Les développeurs et ingénieurs tunisiens qui travaillent, souvent à distance, pour des sociétés de minage, d'infrastructure ou de fintech. Un outil qui agit sur des milliers de machines en un clic est un actif critique : authentification forte, journaux d'actions surveillés, droits limités au strict nécessaire.
- Les particuliers attirés par le « cloud mining » ou par l'achat de machines hébergées à l'étranger. Ici, la victime n'a rien perdu dans son portefeuille, mais elle a payé l'électricité d'un autre. Quand on ne voit pas sa machine, on doit au moins pouvoir vérifier, sur une source publique, à qui elle verse son travail.
- Les banques, opérateurs et startups, crypto ou non. Le message de Luxor sur les attaques automatisées vaut pour toute plateforme exposée sur internet, de Tunis à Sfax. Un logiciel d'administration centralisé est pratique ; il est aussi un point unique de défaillance.
Ce n'est pas une faille de Bitcoin… mais c'est une faille autour de Bitcoin
Il faut être précis : le protocole Bitcoin n'a pas été cassé. Aucune transaction n'a été falsifiée, aucune règle de consensus contournée, et le pool OCEAN n'est pas accusé d'avoir participé à l'attaque : il a simplement reçu des parts de travail, comme il en reçoit de n'importe qui. Le réseau a fait exactement ce qu'il devait faire.
Mais Bitcoin vit dans un écosystème de logiciels, de tableaux de bord, de mots de passe et d'humains. C'est là que se logent les risques. Les bitcoins dans un portefeuille bien gardé sont solides comme les remparts de Kairouan ; les outils qui pilotent les machines, eux, ressemblent parfois davantage à une porte en bois dont la clé circule de main en main.
L'autre leçon tient dans la transparence. Sans attendre le moindre communiqué, n'importe qui, depuis un café de la médina avec un téléphone, pouvait suivre l'adresse de l'attaquant, compter ses gains au satoshi près et constater qu'ils dépassaient zéro. Aucune banque ne permet un tel audit public en temps réel. C'est la force de Bitcoin, et aussi une contrainte pour les pirates : chaque satoshi gagné reste sous les projecteurs.
Ce qu'il faut surveiller
- Le post-mortem promis par Luxor, qui devra expliquer le vecteur d'entrée et le rôle exact de l'IA.
- Le sort des 0,162 BTC : tant qu'ils restent immobiles, chaque mouvement sera scruté.
- Les réactions des autres éditeurs d'outils de gestion de flotte, qui offrent les mêmes fonctions de changement de pool en masse.
- Le niveau de puissance d'OCEAN dans les prochains jours, maintenant que les machines sont revenues chez leurs propriétaires.
Au souk, on dit qu'on surveille d'abord la balance, pas le marchand. Dans le minage, la balance s'appelle Commander, et quelqu'un a appuyé dessus. Le cadenas Bitcoin a tenu ; c'est la clé qui traînait.
À lire aussi

14 725 bitcoins changent de gardien : VanEck congédie Gemini, la garde se resserre sur Coinbase
VanEck met fin à ses contrats de garde et de compensation avec Gemini pour son ETF bitcoin, qui détenait 14 725 BTC fin septembre. Dès février 2027, Coinbase Custody restera le seul gardien nommé. Un dépôt SEC sans drame, mais qui rappelle une règle d'or du bitcoin : tout dépend de qui tient les clés.
74,8 M$ à payer, zéro bitcoin en caisse : Hyperscale Data parie sa survie sur le loyer de l'IA
Hyperscale Data doit encore payer 74,8 M$ pour son centre IA du Michigan, avec 17,3 M$ en caisse et plus un seul bitcoin. Son rapport déposé le 18 novembre auprès de la SEC évoque un « doute substantiel » sur la continuité de l'activité. Tout repose sur un contrat IA qui pourrait valoir 1,2 milliard de dollars. Pour la Tunisie, c'est une leçon sur les trésoreries en bitcoin et sur le prix réel d'un data center.
27 000 colis Trezor sous la loupe : le coffre tient, c'est l'adresse qui fuit
Environ 27 000 commandes Trezor ont fuité chez Skladon, un transporteur partenaire, avec noms, téléphones et adresses. Aucune phrase de récupération n'est touchée, mais le fichier dit qui détient un coffre à bitcoins. Trezor raccourcit la conservation des données et pousse le retrait anonyme. Pour les détenteurs tunisiens, la sécurité commence au point de livraison.
154 bitcoins achetés dans la tempête : Twenty One fait son marché pendant que le souk panique
Twenty One Capital a acheté 154,32 BTC pour 10 M$ le 16 novembre, à 64 801 $ l'unité, portant sa réserve à 43 668 BTC. C'est son premier achat de 2026, réalisé après la chute du week-end. Son coût moyen reste pourtant proche de 84 900 $, et près de 37 % du stock est nanti. Décryptage depuis la médina.
Commentaires (0)
Vous devez être connecté pour commenter
Soyez le premier à commenter cet article !